La certification ISO 27001 est le moyen le plus fiable de vérifier qu'une plateforme d'interprétation à distance protège réellement les conversations sensibles et ne se contente pas de l'affirmer. Pour toute organisation qui achète des services d'interprétation pour des contenus confidentiels ou réglementés, elle devrait figurer parmi les critères prioritaires d'évaluation des fournisseurs, et non être considérée comme un détail.
Cet article explique ce que couvre la certification, pourquoi elle est plus importante pour l'interprétation que pour la plupart des autres catégories de logiciels, ce qu'Interprefy a fait pour l'obtenir et ce qu'il faut vérifier avant de prendre pour argent comptant une affirmation de conformité d'un fournisseur.
Qu'est-ce que la norme ISO 27001 ?
La norme ISO 27001, officiellement ISO/CEI 27001, est la norme internationale relative à la gestion de la sécurité de l'information. Elle définit les exigences d'un système de gestion de la sécurité de l'information (SGSI) : un ensemble structuré et régulièrement mis à jour de politiques, de procédures et de contrôles visant à protéger la confidentialité, l'intégrité et la disponibilité des informations.
La version actuelle de la norme, ISO/IEC 27001:2022, organise ses exigences en 93 contrôles répartis en quatre thèmes : organisationnel, humain, physique et technologique. Cette diversité est essentielle, car la certification ne se limite pas à la simple mise en place d’un bon chiffrement. Une organisation doit démontrer que le contrôle d’accès, la formation du personnel, la gestion des fournisseurs, la réponse aux incidents et la sécurité physique sont tous gérés avec la même rigueur, et elle doit le prouver à un organisme de certification indépendant et accrédité, et non se contenter de l’affirmer.
Pourquoi la norme ISO 27001 est importante 
La vérification par un tiers est ce qui distingue une véritable politique de sécurité d'un simple argument marketing, et cette distinction est plus importante en matière d'interprétation que dans la plupart des autres catégories de logiciels. La plupart des discussions sur la sécurité portent sur les données stockées : fichiers, enregistrements, bases de données. Les plateformes d'interprétation traitent un élément plus difficile à contrôler : la parole humaine en direct et non expurgée, qui contient souvent les informations les plus sensibles de la conversation, car les interprètes sont fréquemment le seul tiers présent lors de discussions qui, autrement, resteraient confidentielles entre deux personnes dans la même pièce. Pour une analyse plus détaillée de l'application de ces risques à l'interprétation automatique par IA, consultez notre guide sur les normes de sécurité que doit respecter la traduction vocale automatique.
-
Sécurité renforcée
Une plateforme d'interprétation à distance doit sécuriser le flux audio et vidéo en direct pendant sa transmission, gérer l'accès des interprètes externes à l'organisation cliente et garantir le stockage et la suppression des enregistrements conformément à la politique en vigueur. La certification exige que ces mesures s'inscrivent dans un processus de gestion des risques continu et révisé, et non qu'il s'agisse d'une configuration ponctuelle.
-
Normes avancées
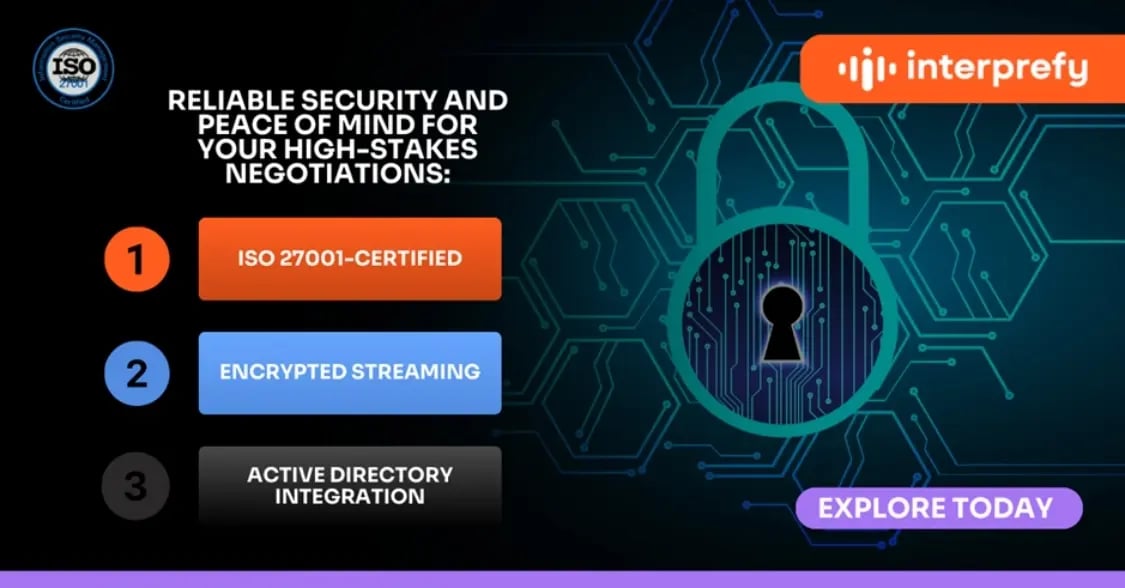
L'évaluation selon 93 contrôles couvrant les mesures de protection organisationnelles, humaines, physiques et technologiques place une plateforme sur la même base de référence que celle utilisée dans les secteurs de la finance, de la santé et des technologies gouvernementales, plutôt que sur une politique de sécurité sur mesure ou auto-définie.
-
Processus de confiance
La certification n'est accordée qu'après confirmation, par un auditeur accrédité, de la conformité du système de management aux exigences de la norme, au moyen de preuves directes et non d'un questionnaire d'auto-évaluation. Les procédures juridiques, les négociations de fusion, les réunions gouvernementales et les consultations cliniques dépendent toutes du maintien de cette chaîne de conformité à chaque étape, et pas seulement au niveau de la base de données.
Quels avantages vous apporte la norme ISO 27001 ?
Pour une organisation qui achète des services d'interprétation, la certification se traduit par trois avantages pratiques : une meilleure protection des renseignements personnels, une protection renforcée de la propriété intellectuelle et l'assurance que les défenses d'une plateforme sont maintenues à jour plutôt que de rester figées après son lancement.
-
Sécurité des renseignements personnels
Les données des participants et des interprètes, y compris le contenu des conversations en direct, sont protégées par chiffrement en transit et au repos, par contrôle d'accès basé sur les rôles et par des mesures d'authentification telles que l'authentification unique, SAML 2.0 et l'authentification à deux facteurs qui limitent les personnes pouvant accéder aux données de l'événement.
-
Protection de la propriété intellectuelle
Les discussions confidentielles, qu'il s'agisse de négociations de fusion ou de détails sur des produits non encore commercialisés, exigent que toutes les personnes ayant accès au flux vidéo soient soumises à des obligations claires. Cela signifie que les interprètes et le personnel de soutien doivent respecter des accords de confidentialité avant de pouvoir accéder à tout flux vidéo, non pas par simple courtoisie, mais comme mécanisme de contrôle formalisé.
-
Mises à jour régulières du système
Le système de gestion est maintenu grâce à une surveillance continue, et non à un examen annuel. Les organismes certifiés font l'objet d'audits de surveillance annuels et d'un audit de recertification complet environ tous les trois ans, appuyés par des tests d'intrusion indépendants réguliers et la supervision d'un responsable de la sécurité de l'information dédié.
Découvrez-en plus sur la sécurité chez Interprefy
Que requiert réellement la certification ISO 27001 ?
L'obtention de la certification ISO 27001 ne se limite pas à une simple déclaration. Elle requiert un audit externe en deux étapes : un examen initial des politiques et évaluations des risques documentées, suivi d'une évaluation approfondie de leur mise en œuvre effective. La certification n'est accordée qu'après confirmation par un auditeur accrédité de la conformité du système de management de la sécurité de l'information (SMSI) aux exigences de la norme, et le processus se poursuit. Les organismes certifiés font l'objet d'audits de surveillance annuels et d'un audit de recertification complet environ tous les trois ans. La certification atteste donc d'un état de conformité continu et non d'une réussite ponctuelle.
Interprefy a suivi cette procédure et détient la certification ISO 27001 depuis novembre 2021.Les auditeurs n'ont relevé aucune non-conformité lors de l'évaluation, ce qui la place parmi les premières entreprises du secteur des technologies d'interprétation à obtenir cette certification. Cet historique d'audit, plus que le certificat lui-même, est un indicateur plus pertinent : il atteste que le système de management a été testé par un organisme externe et jugé conforme aux normes.
Comment Interprefy applique la norme ISO 27001 en pratique
En pratique, lacertification définit le cadre ; les modalités opérationnelles se traduisent au quotidien. Interprefy sécurise les données en transit grâce au chiffrement TLS 1.2 et AES-256-GCM, utilise un contrôle d'accès basé sur les rôles pour limiter l'accès aux données d'événements et propose l'authentification unique (SSO), SAML 2.0 et l'authentification à deux facteurs pour les entreprises clientes. Les données sont stockées au sein de l'Union européenne, les interprètes et le personnel de support sont soumis à des accords de confidentialité avant d'accéder à tout flux d'événements, et la plateforme fait l'objet de tests d'intrusion indépendants réguliers. Un responsable de la sécurité de l'information (RSSI) dédié assure une surveillance continue par rapport au système de management de la sécurité de l'information (SMSI), garantissant ainsi la mise à jour de la certification.
Rien de tout cela n'élimine totalement le risque. En revanche, cela offre aux organisations qui évaluent les prestataires d'interprétation un élément plus concret qu'une simple promesse : un système audité par un organisme externe, revu annuellement et conçu spécifiquement pour protéger la nature sensible et immédiate des communications que l'interprétation a pour vocation de transmettre.
Éléments à prendre en compte lors de l'évaluation de la certification d'un fournisseur
Toutes les déclarations de conformité à la norme ISO 27001 n'ont pas la même valeur, et il est préférable de vérifier les détails plutôt que de se fier au logo affiché en bas de page d'un site web. Trois points méritent d'être confirmés directement auprès de tout fournisseur : le périmètre exact de la certification, car certains organismes ne certifient qu'une partie de l'activité et non la plateforme achetée ; l'identité et l'accréditation de l'organisme certificateur, car une certification n'a de valeur que si elle émane d'un auditeur reconnu et indépendant ; et la date du dernier audit de surveillance, car un certificat datant de plusieurs années, sans preuve de suivi, est moins fiable qu'il n'y paraît. Notre guide d' évaluation de la sécurité, de la confidentialité et des engagements en matière de SLA (accords ) aborde l'ensemble des questions à poser à tout prestataire de services d'interprétation ou de traduction, au-delà de la simple certification.

 Télécharger depuis l'App Store
 Télécharger depuis Google Play
 Plus de liens de téléchargement